Ataques cibernéticos usam videochamadas sintéticas para clonar identidades e invadir empresas
Relatórios de cibersegurança alertam para ofensivas avançadas que simulam processos de contratação para plantar malwares em redes corporativas.
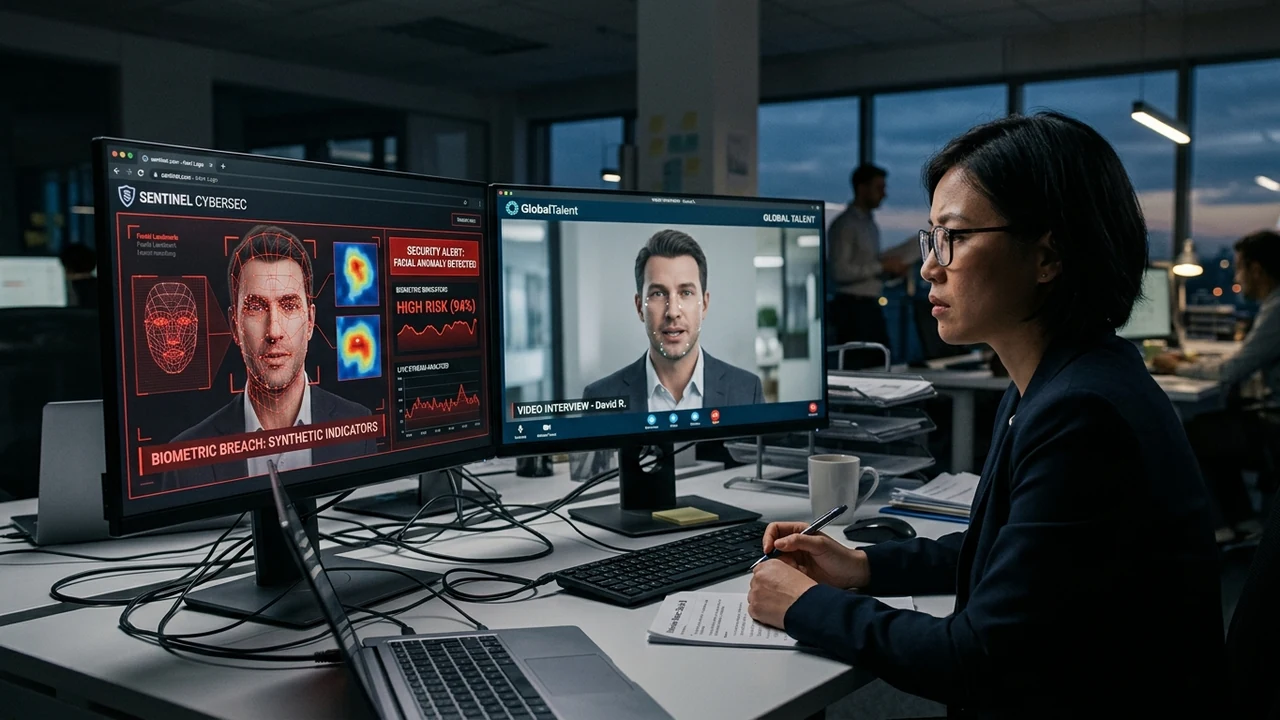
O vetor de ataque mais frequente envolve a simulação de processos seletivos ou reuniões de alinhamento com supostos parceiros comerciais. Após estabelecerem confiança em chamadas curtas de vídeo, os atacantes solicitam que o colaborador faça download de um projeto ou execute um script de teste que infecta a estação de trabalho.
A sofisticação do método preocupa analistas porque os criminosos não utilizam mais apenas phishing genérico por e-mail, mas encenam conversas completas durante semanas para driblar as defesas comportamentais das equipes.
Relatórios técnicos recomendam o isolamento imediato de ambientes de teste e o estabelecimento de validações por múltiplos fatores fora de canais de chamada para qualquer envio de credenciais ou permissões de rede.
O risco atinge diretamente pequenos e médios negócios, que muitas vezes confiam que uma simples conversa em vídeo comprova a legitimidade de um interlocutor. É fundamental instituir uma regra rígida na operação: nenhuma máquina que acessa contas bancárias ou bancos de dados de clientes deve executar códigos ou arquivos enviados por terceiros sem validação de segurança.
Apuração e cobertura pela Redação do Expresso Empreendedor com base em relatórios setoriais e dados públicos da indústria.